Introduction
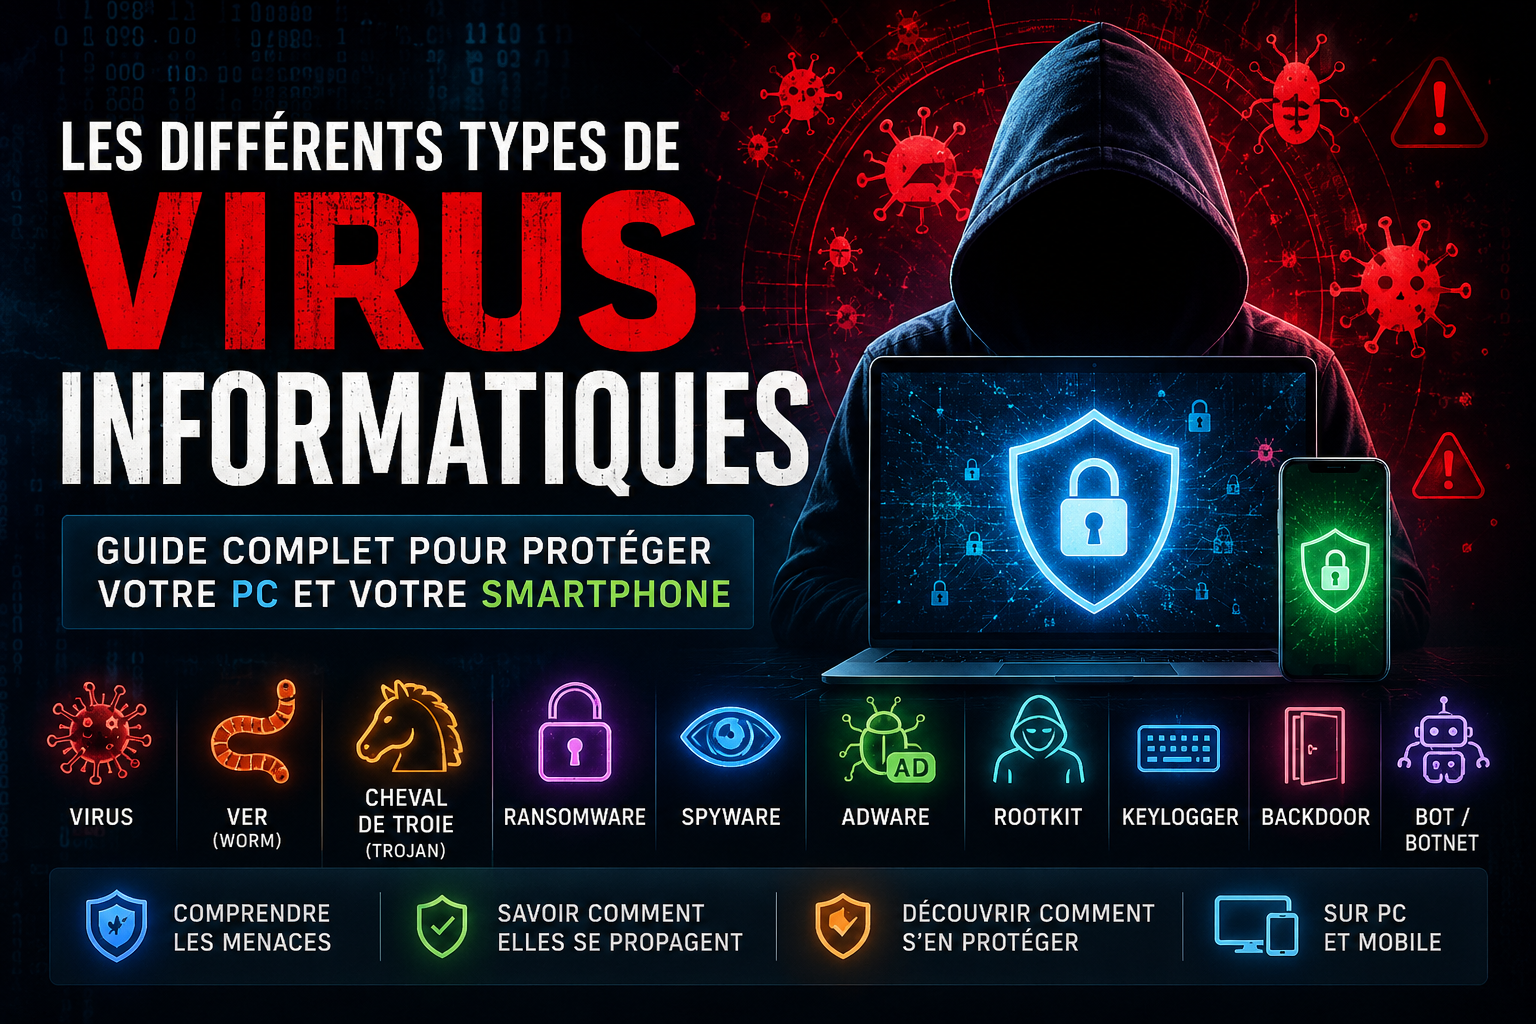
Chaque jour, des milliers de nouveaux logiciels malveillants sont détectés dans le monde. Leur objectif est simple : voler vos données, espionner vos activités, chiffrer vos fichiers ou encore prendre le contrôle de votre appareil.
Contrairement à une idée reçue, un « virus » n’est qu’une seule catégorie de malware. Il existe en réalité de nombreuses familles de menaces, chacune ayant son propre mode de fonctionnement.
Dans cet article, découvrez les principaux types de malwares, leur fonctionnement, leurs méthodes de propagation et surtout comment vous en protéger efficacement sur Windows, macOS, Linux, Android et iPhone.
1. Le virus informatique
Informations générales
Première apparition : vers 1986 avec Brain
Période la plus destructrice : années 1990 à début 2000
Description
Le virus informatique est un programme capable de s’attacher à un fichier ou à un logiciel afin de se reproduire lorsqu’il est exécuté.
Contrairement à d’autres malwares, il nécessite généralement une action de l’utilisateur pour se propager.
Fonctionnement
Infection d’un fichier
Copie sur d’autres fichiers
Propagation sur le PC
Suppression ou modification possible des données
Comment l’attrape-t-on ?
Clé USB infectée
Logiciel piraté
Pièce jointe d’un e-mail
Téléchargement douteux
Comment s’en protéger ?
Utiliser un antivirus à jour
Installer régulièrement les mises à jour de Windows
Éviter les logiciels crackés
Scanner les clés USB avant de les utiliser
2. Le ver informatique (Worm)
Informations générales
Première apparition : 1988 avec le Morris Worm
Pic des dégâts : 2003 à 2008
Description
Le ver informatique est autonome. Il n’a pas besoin d’être lancé manuellement par l’utilisateur.
Il peut se propager automatiquement sur un réseau local ou sur Internet en exploitant des vulnérabilités.
Fonctionnement
Recherche d’ordinateurs vulnérables
Exploitation d’une faille de sécurité
Copie et propagation automatique
Comment l’attrape-t-on ?
Système Windows non mis à jour
Ports réseau ouverts ou mal sécurisés
Connexion à un réseau déjà infecté
Protection
Activer le pare-feu
Installer régulièrement les mises à jour
Utiliser une protection antivirus
3. Le cheval de Troie (Trojan)
Informations générales
Première apparition : fin des années 1980
Très répandu depuis : les années 2000
Description
Le cheval de Troie se fait passer pour un logiciel légitime afin de tromper l’utilisateur.
Une fois installé, il peut notamment permettre à un attaquant d’accéder à la machine ou de télécharger d’autres malwares.
Fonctionnement
Se dissimule dans un logiciel ou un fichier
S’installe discrètement
Peut télécharger d’autres malwares
Comment l’attrape-t-on ?
Jeux piratés
Faux logiciels
Faux antivirus
Pièces jointes malveillantes
Protection
Télécharger les logiciels uniquement depuis des sources fiables
Vérifier l’éditeur et, lorsque c’est possible, la signature numérique
Maintenir l’antivirus à jour
4. Le ransomware
Informations générales
Premières versions : 1989 avec l’AIDS Trojan
Explosion mondiale : 2017 avec WannaCry
Description
Le ransomware est un logiciel malveillant qui peut chiffrer les fichiers d’une victime et réclamer une rançon en échange d’une éventuelle clé de déchiffrement.
Fonctionnement
Chiffrement des documents
Blocage ou perturbation du système
Affichage d’une demande de rançon
Principales méthodes d’infection
Pièces jointes malveillantes
Téléchargements infectés
Exploitation de failles de sécurité
Services de bureau à distance (RDP) mal sécurisés
Protection
Effectuer des sauvegardes régulières
Maintenir les systèmes et logiciels à jour
Utiliser une protection antivirus et antimalware
Désactiver les macros Office lorsqu’elles ne sont pas nécessaires
Utiliser une authentification forte
5. Le spyware
Informations générales
Apparition : années 1990
Présence actuelle : toujours très importante
Description
Le spyware est conçu pour espionner les activités d’un utilisateur et collecter différentes informations.
Il peut notamment chercher à récupérer :
Mots de passe
Historique de navigation
Données bancaires
Habitudes de navigation
Informations personnelles
Principales méthodes d’infection
Logiciels gratuits contenant des composants indésirables
Extensions de navigateur malveillantes
Applications frauduleuses
Protection
Télécharger les logiciels depuis des sources fiables
Utiliser une protection antivirus
Vérifier régulièrement les permissions accordées aux applications et extensions
6. L’adware
Informations générales
Apparition : années 1990
Présence actuelle : très courante
Description
L’adware est un logiciel qui affiche des publicités de manière excessive ou intrusive.
Certaines variantes peuvent également suivre les habitudes de navigation de l’utilisateur.
Principales méthodes d’infection
Installateurs de logiciels gratuits
Logiciels sponsorisés
Applications ou extensions douteuses
Protection
Lire attentivement les assistants d’installation
Refuser les logiciels ou extensions supplémentaires non nécessaires
Utiliser un bloqueur de publicités lorsque cela est pertinent
Maintenir une protection antivirus
7. Le rootkit
Informations générales
Apparition : années 1990
Description
Le rootkit est conçu pour dissimuler la présence d’un logiciel malveillant ou certaines activités malveillantes sur un ordinateur.
Certains rootkits peuvent être particulièrement difficiles à détecter car ils cherchent à fonctionner à un niveau très bas du système.
Principales méthodes d’infection
Cheval de Troie
Exploitation d’une vulnérabilité
Pilote ou composant logiciel compromis
Protection
Activer Secure Boot lorsque le matériel et le système le permettent
Maintenir le système et les pilotes à jour
Utiliser une protection de sécurité fiable
8. Le keylogger
Informations générales
Apparition : années 1990
Utilisation actuelle : toujours présente
Description
Le keylogger est un logiciel ou dispositif capable d’enregistrer les frappes effectuées au clavier.
Il peut notamment être utilisé pour récupérer :
Mots de passe
Informations bancaires
Conversations
Données personnelles
Principales méthodes d’infection
Cheval de Troie
Logiciel pirate
Application malveillante
Protection
Utiliser un antivirus et une protection antimalware
Activer l’authentification à deux facteurs
Télécharger les logiciels uniquement depuis des sources fiables
9. La backdoor
Informations générales
Apparition : années 1980
Description
Une backdoor, ou porte dérobée, permet à un attaquant d’obtenir ou de conserver un accès à un ordinateur ou à un système en contournant certains mécanismes de sécurité.
Principales méthodes d’infection
Cheval de Troie
Exploitation d’une vulnérabilité
Installation d’un logiciel compromis
Protection
Activer et configurer correctement le pare-feu
Maintenir les logiciels à jour
Utiliser une protection antivirus
Surveiller les connexions réseau inhabituelles
10. Le bot et le botnet
Informations générales
Apparition : années 1990
Utilisation importante : depuis les années 2000
Description
Un ordinateur infecté par un bot peut être contrôlé à distance par un attaquant.
Un ensemble d’appareils infectés et contrôlés de cette manière forme un botnet.
Ces appareils peuvent notamment être utilisés pour :
Envoyer du spam
Participer à des attaques contre des sites Internet
Effectuer des attaques par déni de service
Miner de la cryptomonnaie
Protection
Utiliser une protection antivirus
Activer le pare-feu
Installer les mises à jour de sécurité
Surveiller les comportements inhabituels de l’ordinateur
11. Le malware sans fichier (Fileless Malware)
Informations générales
Développement important : à partir des années 2010
Description
Le fileless malware désigne des techniques malveillantes qui permettent d’exécuter du code en utilisant notamment la mémoire ou des outils légitimes du système, avec peu ou pas de fichiers malveillants classiques sur le disque.
Cette approche peut compliquer certaines méthodes traditionnelles de détection.
Principales méthodes d’infection
PowerShell
Macros Office
Scripts malveillants
Exploitation de logiciels légitimes du système
Protection
Désactiver les macros Office lorsqu’elles ne sont pas nécessaires
Utiliser une protection basée sur le comportement
Maintenir Windows et ses composants à jour
Utiliser Microsoft Defender ou une solution de sécurité reconnue
12. Le cryptojacker
Informations générales
Développement important : à partir de 2017
Description
Le cryptojacking consiste à utiliser les ressources d’un ordinateur, notamment son processeur ou sa carte graphique, pour effectuer du minage de cryptomonnaie sans l’autorisation de l’utilisateur.
Symptômes possibles
Ordinateur anormalement lent
Températures élevées
Ventilateurs fonctionnant constamment à forte vitesse
Utilisation anormalement élevée du processeur ou du GPU
Protection
Utiliser une protection antivirus
Utiliser un bloqueur de scripts lorsque cela est pertinent
Éviter les sites et téléchargements douteux
Vérifier régulièrement l’utilisation du processeur et du GPU
13. Le scareware
Informations générales
Apparition : début des années 2000
Description
Le scareware utilise de faux messages alarmants pour faire croire à l’utilisateur que son ordinateur est gravement infecté.
Par exemple :
« Votre ordinateur est infecté ! »
L’objectif peut être de pousser l’utilisateur à installer un faux antivirus, à acheter un logiciel inutile ou à communiquer des informations personnelles.
Protection
Ne pas paniquer face aux alertes inattendues
Ne pas cliquer immédiatement sur les fenêtres alarmantes
Télécharger les logiciels de sécurité uniquement depuis leurs sources officielles
Fermer la page ou le navigateur si l’alerte provient d’un site Internet
14. La bombe logique (Logic Bomb)
Informations générales
Apparition : années 1980
Description
Une bombe logique est un programme ou une portion de code conçue pour rester inactive jusqu’à ce qu’un événement ou une condition précise soit remplie.
Exemples de déclenchement
Une date précise
La suppression d’un utilisateur
Un nombre défini de connexions
Une condition particulière dans un logiciel
Protection
Contrôler les droits d’accès
Auditer régulièrement les logiciels et scripts
Limiter les privilèges des utilisateurs
Surveiller les modifications importantes apportées aux systèmes
15. Les malwares mobiles
Android
Android fait partie des plateformes mobiles régulièrement ciblées par les logiciels malveillants.
Les menaces peuvent notamment inclure :
Trojans bancaires
Spywares
Ransomwares
Faux antivirus
Applications frauduleuses
Principales méthodes d’infection
Installation d’APK provenant de sources inconnues
SMS frauduleux
Liens malveillants
Faux QR Codes
Applications frauduleuses
Protection
Activer Google Play Protect
Maintenir Android à jour
Éviter les APK provenant de sources inconnues
Vérifier les permissions demandées par les applications
iPhone et iOS
Les logiciels malveillants visant les iPhone sont généralement moins fréquents dans le grand public, notamment en raison des mécanismes de sécurité et du modèle de distribution des applications d’iOS.
Des attaques ciblées et sophistiquées existent néanmoins.
Les situations à risque peuvent notamment concerner :
Appareils jailbreakés
Failles de sécurité spécifiques
Attaques ciblées utilisant des logiciels espions sophistiqués
Protection
Maintenir iOS à jour
Éviter le jailbreak
Installer les applications depuis l’App Store
Être particulièrement vigilant face aux liens et messages suspects
Les bonnes pratiques pour éviter les infections
Voici les principales mesures permettant de réduire les risques d’infection :
✅ Maintenir Windows, macOS, Linux, Android et iOS à jour.
✅ Utiliser une solution antivirus et antimalware reconnue.
✅ Effectuer des sauvegardes régulières de ses données importantes.
✅ Utiliser des mots de passe robustes et uniques.
✅ Activer l’authentification à deux facteurs (2FA).
✅ Télécharger les logiciels uniquement depuis des sources officielles ou fiables.
✅ Ne jamais ouvrir une pièce jointe inattendue sans avoir vérifié son origine.
✅ Se méfier des liens reçus par SMS, e-mail ou messagerie instantanée.
✅ Utiliser un navigateur moderne et régulièrement mis à jour.
Tableau récapitulatif
| Menace | Danger | Se propage seule | Chiffre les données | Espionne |
|---|---|---|---|---|
| Virus | Élevé | ❌ | ❌ | ❌ |
| Ver | Très élevé | ✅ | ❌ | ❌ |
| Trojan | Très élevé | ❌ | ❌ | ✅ |
| Ransomware | Critique | ❌ | ✅ | ❌ |
| Spyware | Très élevé | ❌ | ❌ | ✅ |
| Adware | Modéré | ❌ | ❌ | Parfois |
| Rootkit | Critique | ❌ | ❌ | ✅ |
| Keylogger | Très élevé | ❌ | ❌ | ✅ |
| Backdoor | Très élevé | ❌ | ❌ | ✅ |
| Botnet | Très élevé | ❌ | ❌ | Parfois |
| Fileless Malware | Critique | ❌ | ❌ | Souvent |
| Cryptojacker | Élevé | ❌ | ❌ | ❌ |
| Scareware | Modéré | ❌ | ❌ | ❌ |
| Logic Bomb | Très élevé | ❌ | Variable | ❌ |
Conclusion
Les cybermenaces évoluent constamment et deviennent de plus en plus sophistiquées. Heureusement, de nombreuses infections peuvent être évitées en appliquant quelques règles simples : maintenir ses appareils à jour, télécharger uniquement des logiciels provenant de sources fiables, effectuer des sauvegardes régulières et rester vigilant face aux e-mails, liens ou applications suspects.
La meilleure protection repose sur une combinaison de bonnes pratiques, d’un système correctement mis à jour et d’une solution de sécurité adaptée.
La cybersécurité n’est pas réservée aux experts : quelques habitudes simples permettent déjà de réduire considérablement les risques d’infection.